Beyaz Saray Ağındaki Güvenlik Açığı: Akıllı Evler ve Kişisel Cihazlar Tehlikede
Siber güvenlik araştırmacıları, Beyaz Saray ağının konut tipi proxy servisleri tarafından kullanıldığını tespit etti. Bu durum, basit bir uygulama veya cihaz üzerinden sızan proxy yazılımlarının, en yüksek güvenlikli ağları bile nasıl savunmasız bırakabileceğini ve benzer risklerin her akıllı ev için geçerli olduğunu ortaya koyuyor.- Yayınlanma: 01:53 - 6 Kasım 20266 Kasım 2026 - 01:53
- Güncelleme: 01:53 - 6 Kasım 2026
- 15 kez okundu
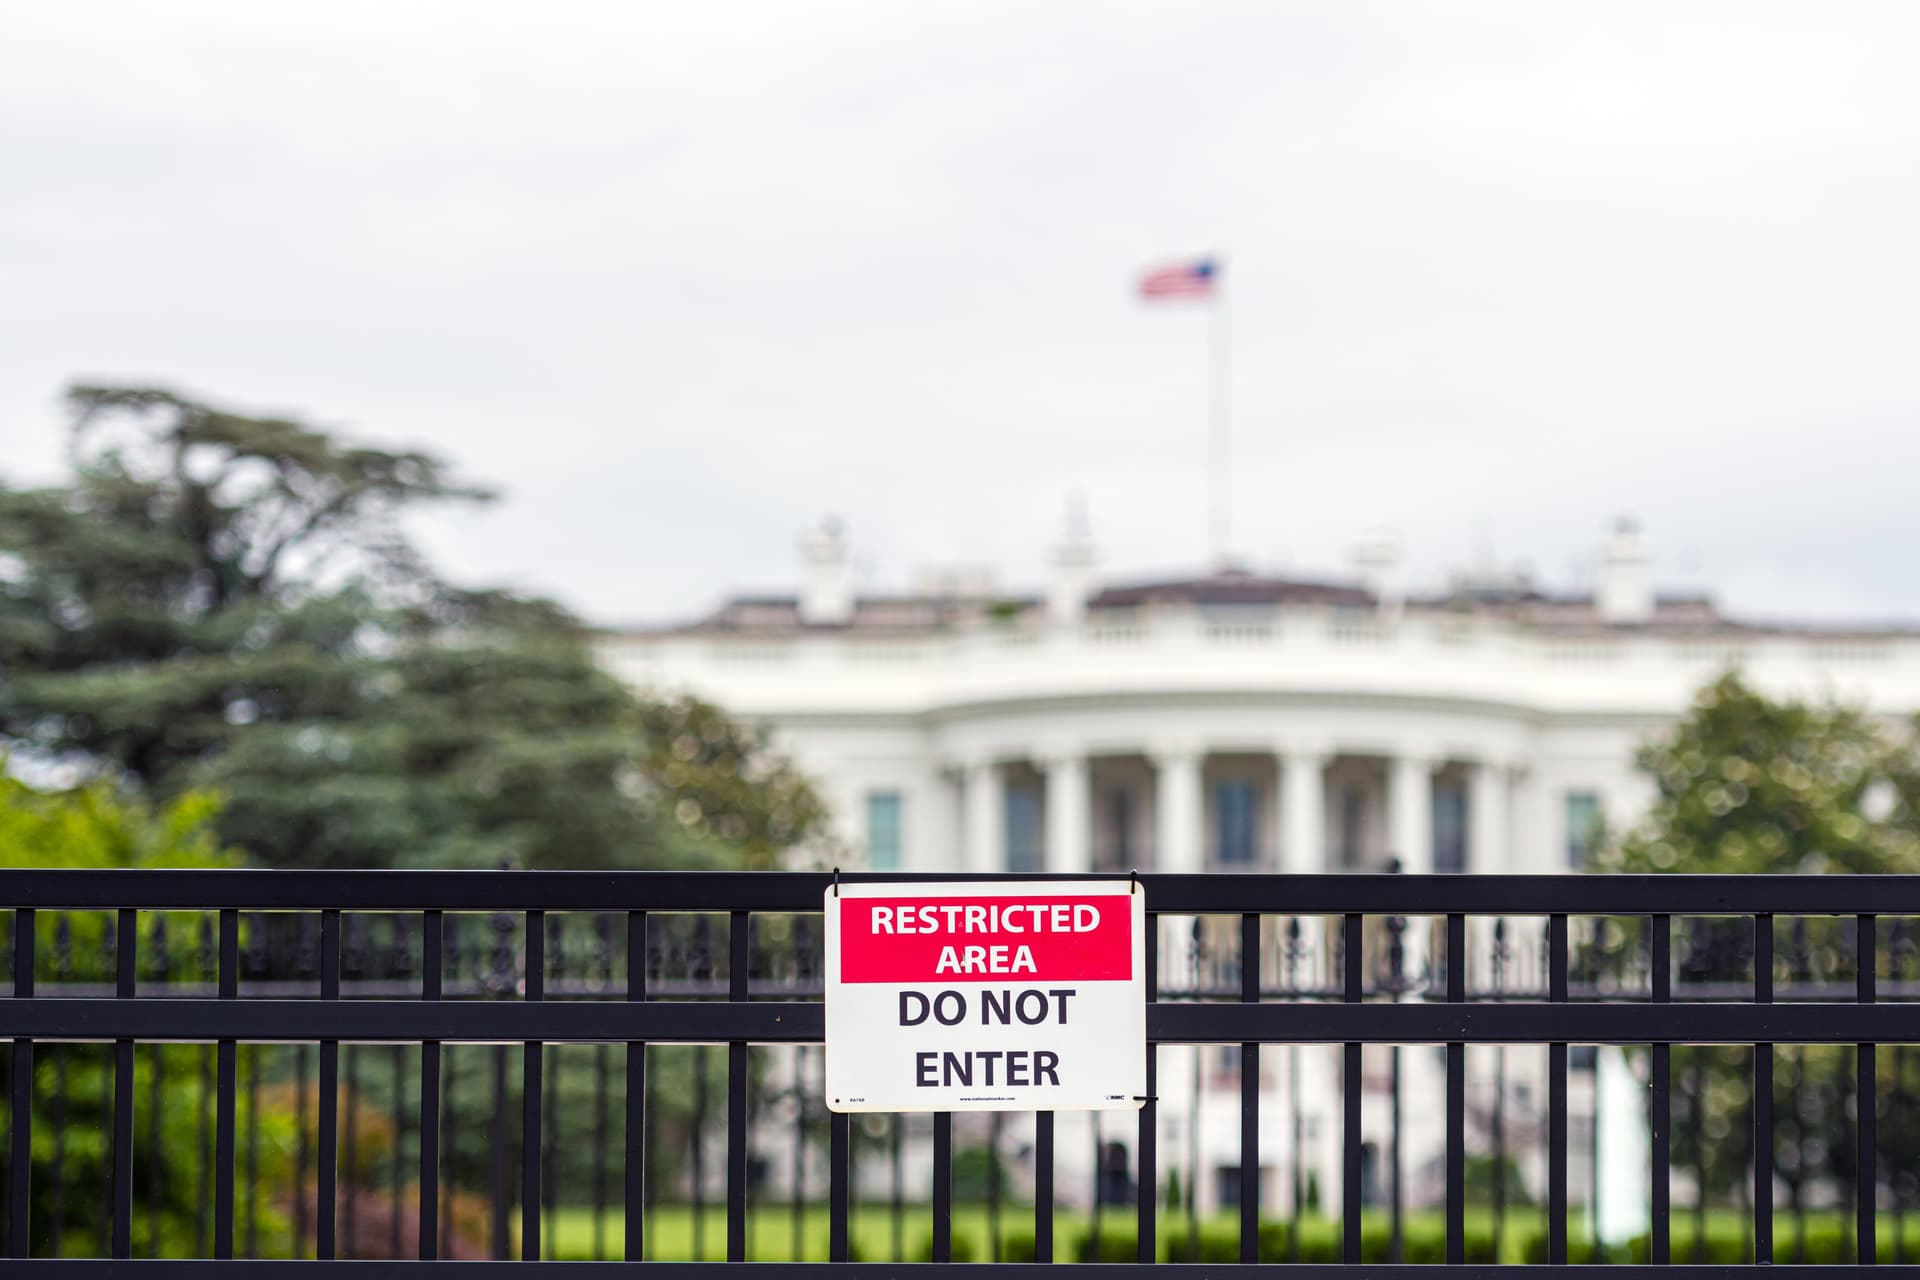
Siber güvenlik uzmanları tarafından hazırlanan yeni bir rapor, geçtiğimiz ay boyunca Beyaz Saray ağından 236 kez konut tipi proxy çıkışları yapıldığını ortaya koydu. Trump yönetimi için kötü haberlerin eklenmeye devam ettiği bu süreçte, tespit edilen bu durum, siber suçluların resmi hükümet IP adresleri üzerinden trafik yönlendirmesine olanak tanıyan potansiyel bir güvenlik açığını gözler önüne seriyor.
Güvenlik firması Layer3 Intel, Başkanlık Makamı'na kayıtlı olan AS2650 ağında konut tipi proxy faaliyetleri saptadı. Bir başka güvenlik firması ise, 2016 yılında Arizona ve Illinois'deki seçim sistemlerine yapılan saldırılarda kullanılan sunucu kiralama şirketini yöneten Rus bir girişimciye ait olan Infatica adlı proxy sunucusuna ait yazılımlar tespit etti.
Uzmanlar, bu proxy erişiminin doğrudan Beyaz Saray'a yönelik saldırılar gerçekleştirmek için kullanıldığına dair bir kanıt olmasa da, bu durumun hackerlar için yüksek güvenlikli sistemlere izlenemeyen bir arka kapı açabileceği konusunda uyarıyor. Layer3 kurucusu Sergiy Usatyuk, bu durumun saldırganlara daha önce erişemedikleri bir ağda tutunma noktası sağladığını ve güvenlik politikaları açısından birçok istismar yolu açtığını belirtti.
Konut tipi proxy servisleri, internet trafiğini akıllı telefonlar, dizüstü bilgisayarlar veya ev yönlendiricileri gibi tüketici cihazları üzerinden yönlendirerek, işlemin gerçek bir kişi tarafından yapıldığı izlenimini verir. Web kazıma gibi masum amaçlarla kullanılabilen bu servisler; kötü amaçlı yazılım saldırıları, kimlik hırsızlığı ve sahte sosyal medya hesapları oluşturma gibi illegal faaliyetlerde de sıkça tercih ediliyor.
Örneğin, proxy ve VPN'leri takip eden Synthient adlı şirket, bir botnetin konut tipi bir proxy sunucusu kullanarak 2 milyonun üzerinde cihazı nasıl enfekte ettiğini belgeledi. Benzer bir açığın Beyaz Saray ağında bulunması, saldırganların enfekte olan cihazların iç sistemlerini incelemesine ve kötü amaçlı yazılımlar yüklemesine imkan tanıyabilir.
Layer3'ün raporuna göre, 5 Ekim ile 3 Kasım tarihleri arasında Beyaz Saray ağından en az 28 farklı konut tipi proxy servisi üzerinden altı farklı IP adresiyle trafik çıkışı yapıldı. Faaliyetlerin çoğunlukla akşam 17.00 ile gece yarısı arasında gerçekleşmesi, sorunun kaynağının, arka planda çalışan riskli bir uygulama veya proxy SDK'sı (yazılım geliştirme kiti) yüklü kişisel bir cihazı Wi-Fi ağına bağlayan bir çalışan olabileceğini düşündürüyor. Üçüncü taraf SDK'lar, bir cihazı kolayca bir proxy düğümüne dönüştürebiliyor.
Ticari proxy ağları bu düğümlere erişimi sattığı için, küçük bir ücret karşılığında herhangi biri güvenilir bir IP adresini kiralayabiliyor; bu vakada ise trafik sanki Başkanlık Makamı'ndan geliyormuş gibi görünüyor.
Synthient araştırmacıları, bazı Beyaz Saray personelinin bilgisayarlarında InfaticaSDK yüklü olduğunu belirtti. Araştırmacılar, arkadaşlarıyla birlikte yayın izlemeye olanak tanıyan popüler uygulama Rave'in, bu proxy trafiğinin ağa sızma mekanizması olabileceğine dikkat çekti. Spur Intelligence kurucu ortağı Riley Kilmer ise, bankacılık dolandırıcılığında sıkça kullanılan 9Proxy gibi farklı proxy şirketlerinin de Beyaz Saray ağında tespit edildiğini bildirdi.
Akıllı TV'ler, bağlantılı ev aletleri ve ev yönlendiricileri genellikle minimum kullanıcı denetimine sahip olduğundan, onaylanmamış tek bir uygulama veya güncellenmemiş bir yazılım, tüm IoT cihazlarını ticari proxy ağları için bir çıkış düğümüne dönüştürebilir.
Proxy'ler, ağ kodlarını yazılımların içine gömerek cihazlara sızar. Bu işlem bazen kullanıcının rızasıyla (uygulamayı isteyerek yüklemesiyle), bazen de güvensiz erişim noktaları kullanılarak rızasız şekilde gerçekleşir. Uygulama geliştiricileri, ücretsiz uygulamalarına proxy SDK'ları entegre ederek gelir elde etmeye çalışırlar. Kullanıcılar uygulamayı yüklerken kabul ettikleri hizmet şartlarının küçük puntolu kısımlarında, IP adreslerinin üçüncü taraf bir proxy havuzuna eklenmesine izin veren maddeler yer alabiliyor.
Spur Intelligence'ın Haziran ayındaki raporu, Samsung ve LG akıllı TV'lerdeki uygulamaların yaklaşık üçte birinin kullanıcı IP adreslerini sattığını ortaya koydu. Kullanıcılar reklamları görmemek için genellikle bu şartları fark etmeden kabul ediyor. Uygulama yüklendikten sonra SDK, uygulama silinene veya kullanıcı çıkış yapana kadar arka planda çalışmaya devam ediyor. (Rapor, Amazon ve Roku'nun bu uygulamayı açıkça yasakladığını da belirtiyor.)
Ücretsiz VPN kullanımı da benzer bir risk taşıyor ve IP adresinizin kötü niyetli kişilerce kullanılmasına yol açabiliyor. FBI'ın proxy'lere karşı korunma rehberi, ücretsiz VPN'lerin kötü niyetli kişilerin IP adreslerine erişim sağlamasındaki temel yöntemlerden biri olduğunu vurguluyor.
Bazı durumlarda, herhangi bir şey indirmenize gerek kalmadan, sadece yanlış cihazı satın alarak IP adresinizi riskli bir proxy havuzuna dahil edebilirsiniz. Synthient tarafından yapılan bir araştırma, Çin merkezli MECOOL marka 1,3 milyondan fazla yayın cihazının proxy SDK'ları ile enfekte olduğunu ortaya koydu. Ayrıca, Socks outlined Adalet Bakanlığı tarafından binlerce yönlendiriciyi ele geçirerek sahte işsizlik sigortası talepleri oluşturmakla suçlanan SocksEscort adlı bir proxy servisi de gündeme gelmişti.
IP adresinizin bilginiz dışında bir proxy servisi tarafından kullanılıp kullanılmadığını kontrol etmek oldukça kolaydır. Layer3, 70 milyondan fazla proxy'den oluşan veri tabanında arama yapan ücretsiz bir araç sunarken, GreyNoise adlı şirket de benzer bir IP kontrol hizmeti sağlamaktadır.
Bu araçlar ağınızdan proxy trafiği geçip geçmediğini söylese de, hangi cihazda SDK çalıştığını belirleyemez. Sorunlu cihazı bulmak için ek bir araştırma yapmanız gerekir. Yaygın kaynaklar arasında ücretsiz VPN'ler, oyun uygulamaları, abonelik gerektirmeyen uygun fiyatlı yayın kutuları ve akıllı TV'ler yer almaktadır.
Siber güvenlik uzmanları, internete bağlı tüm cihazların yazılımlarının güncel tutulmasını ve uygulamaların yalnızca güvenilir mağazalardan indirilmesini önermektedir.