Apple Güvenlik Açığı sorunu pes dedirtti: Parolalar uygulaması düzeldi mi?
Apple, Parolalar uygulamasındaki srounu nihayet düzeltti.- Yayınlanma: 15:50 - 26 Eylül 202526 Eylül 2025 - 15:50
- Güncelleme: 15:50 - 26 Eylül 2025
- 376 kez okundu
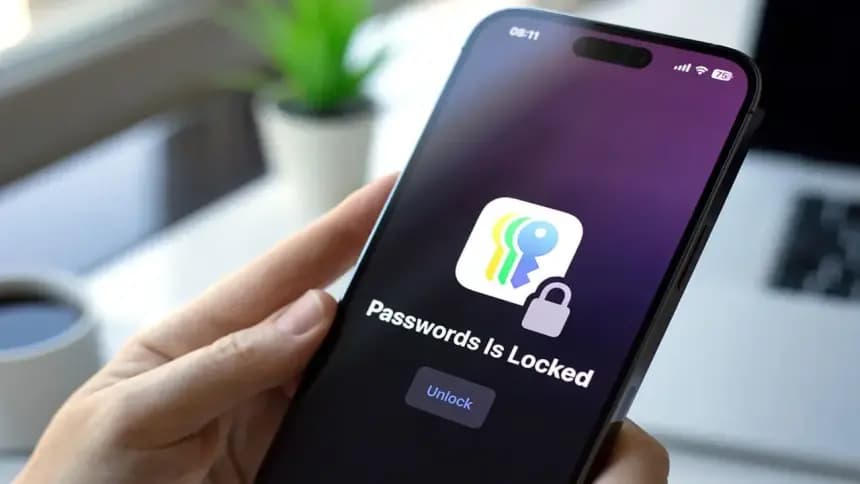
Apple, Parolalar uygulamasındaki srounu nihayet düzeltti. Kullanıcılar tarafından büyük tepkiye çekse de sorun şimdilik kalıcı olarak düzelmiş gibi görünüyor.
Apple, iOS 18 ile birlikte kullanıma sunduğu Parolalar uygulamasında bulunan ve kullanıcıları kimlik avı saldırılarına karşı savunmasız bırakan kritik bir güvenlik açığını iOS 18.2 güncellemesiyle giderdi. Güvenlik araştırma şirketi Mysk tarafından keşfedilen bu açık, Eylül 2024'te Apple'a bildirilmiş olmasına rağmen üç ay boyunca düzeltilmeden kaldı.
 Tespit edilen güvenlik açığı, Parolalar uygulamasının bağlantıları açarken güvenli HTTPS yerine daha az güvenli olan HTTP protokolünü kullanmasından kaynaklanıyordu. Bu durum, özellikle halka açık Wi-Fi ağlarında kullanıcıların kimlik bilgilerinin ele geçirilmesine yol açabilecek ciddi bir risk teşkil ediyordu. Aynı ağ üzerinde bulunan saldırganlar, HTTP bağlantıları üzerinden sahte web sitelerine yönlendirme yaparak kullanıcı bilgilerini çalma fırsatı elde edebiliyordu.
Modern web siteleri genellikle HTTP bağlantılarını otomatik olarak HTTPS’ye yönlendirse de, kötü niyetli kişiler yönlendirme gerçekleşmeden önce trafiği engelleyerek sahte giriş sayfalarına yönlendirme yapabiliyordu. Böylece kullanıcılar farkında olmadan sahte bir platforma giriş yaparak kimlik bilgilerini ifşa ediyordu.
Apple Güvenlik Açığı Büyük Bir Sorun Mu?
Tespit edilen güvenlik açığı, Parolalar uygulamasının bağlantıları açarken güvenli HTTPS yerine daha az güvenli olan HTTP protokolünü kullanmasından kaynaklanıyordu. Bu durum, özellikle halka açık Wi-Fi ağlarında kullanıcıların kimlik bilgilerinin ele geçirilmesine yol açabilecek ciddi bir risk teşkil ediyordu. Aynı ağ üzerinde bulunan saldırganlar, HTTP bağlantıları üzerinden sahte web sitelerine yönlendirme yaparak kullanıcı bilgilerini çalma fırsatı elde edebiliyordu.
Modern web siteleri genellikle HTTP bağlantılarını otomatik olarak HTTPS’ye yönlendirse de, kötü niyetli kişiler yönlendirme gerçekleşmeden önce trafiği engelleyerek sahte giriş sayfalarına yönlendirme yapabiliyordu. Böylece kullanıcılar farkında olmadan sahte bir platforma giriş yaparak kimlik bilgilerini ifşa ediyordu.