1,3 milyon Android cihaz botnete dönüştü: Google kontrol sunucularını kapattı
Google, Çin merkezli Videostrong Technology'nin 1,3 milyondan fazla Android cihazı gizlice botnet ağına dönüştürdüğünü açıkladı. Ekim sonunda gerçekleştirilen operasyonla zararlı yazılımın kontrol sunucuları devre dışı bırakılırken Google, üreticiyle tüm bağlarını kesti ve şirketin sertifikalı Android cihaz üretmesini yasakladı. Türkiye'de de 32 binden fazla cihazın bu ağa dahil olduğu tespit edildi- Yayınlanma: 17:07 - 3 Kasım 20263 Kasım 2026 - 17:07
- Güncelleme: 17:07 - 3 Kasım 2026
- 4 kez okundu
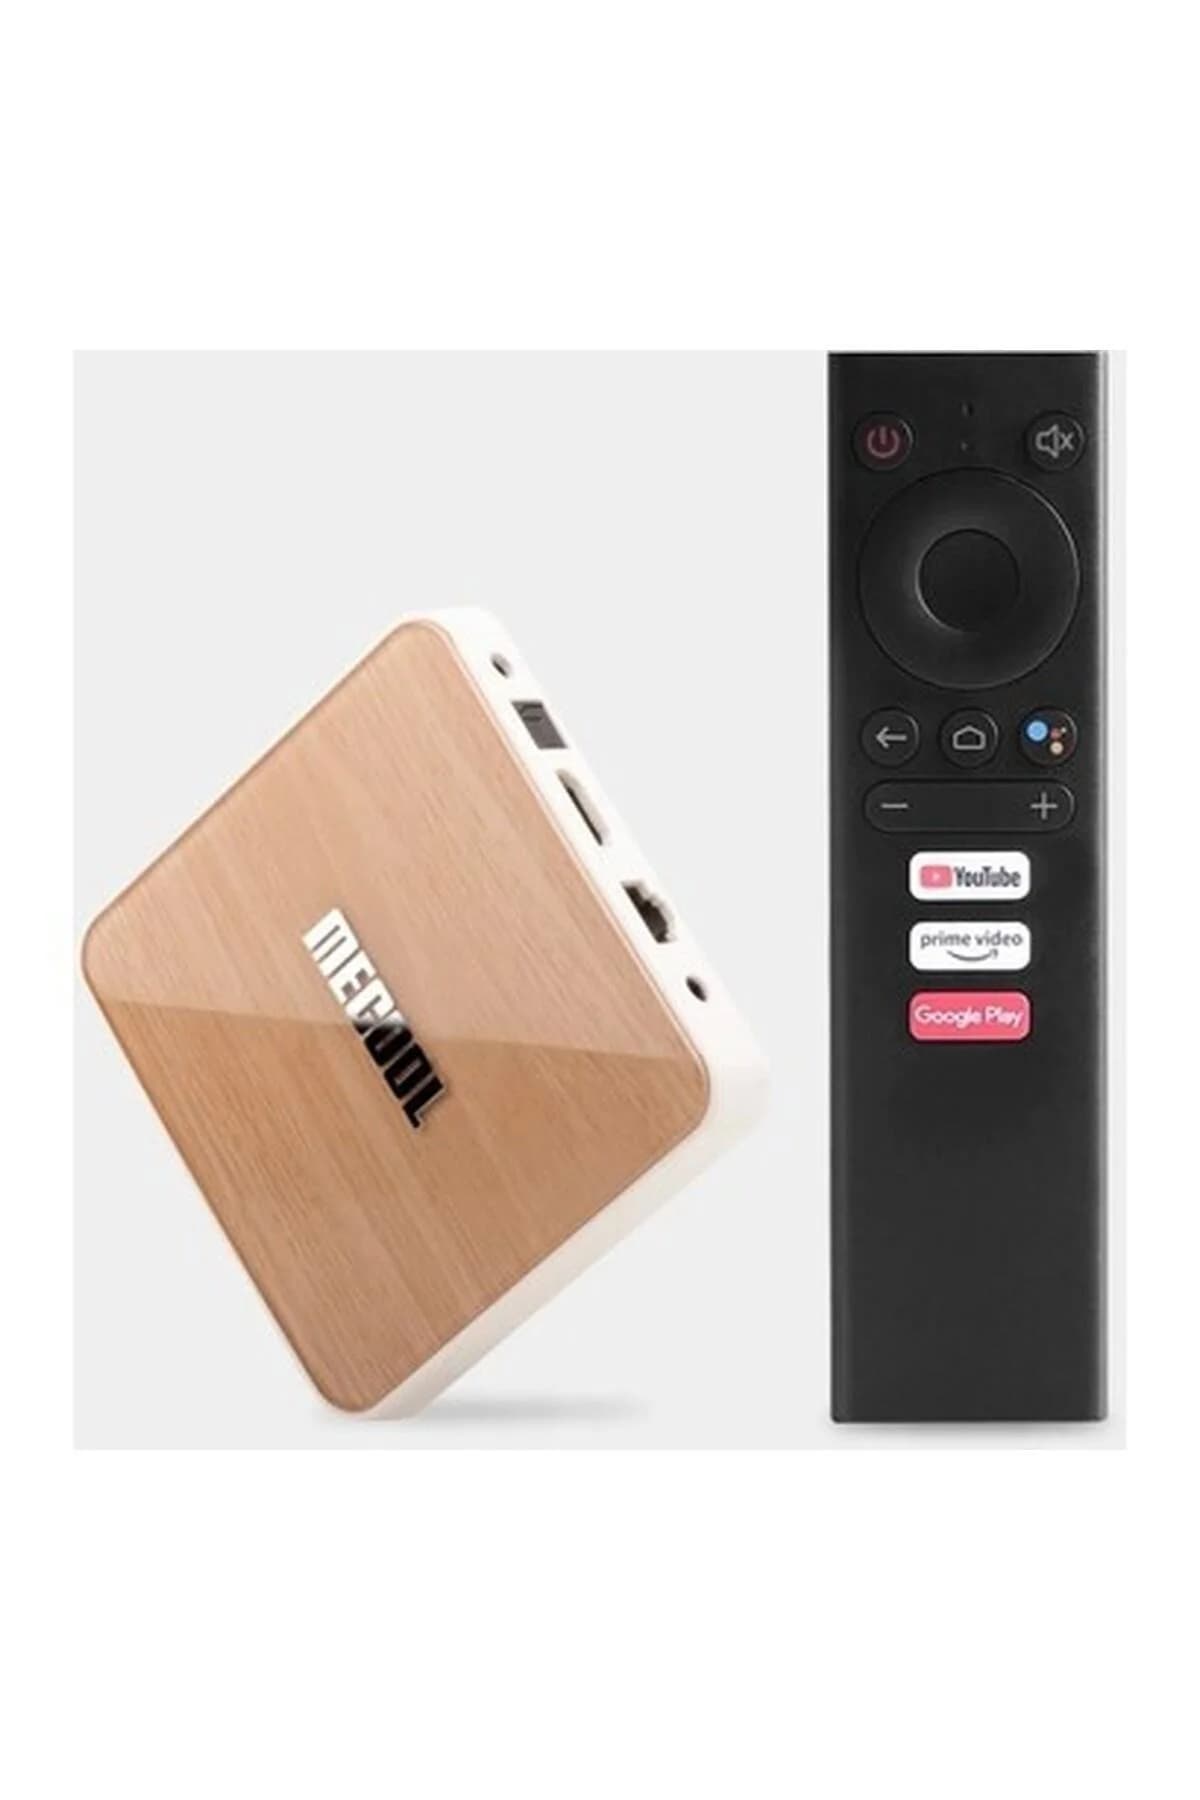
Android TV kutularına gizli arka kapı yerleştirildi
Google'ın araştırmasına göre Videostrong, yıllar boyunca farklı marka ve modellerdeki cihazların yazılımına x.cpe adı verilen bir arka kapı yerleştirdi. Şirketin bu zararlı yazılımı finansal kazanç amacıyla kasıtlı olarak geliştirdiği ve dağıttığı belirtiliyor.
Arka kapı, cihazların ilk açılışından sonra devreye girerek Google Play Protect'in uygulama kontrollerini devre dışı bırakabiliyor. Sistem uygulaması olarak çalışan ve sistem düzeyinde erişime sahip olan x.cpe, komuta ve kontrol sunucularından aldığı talimatlarla şunları yapabiliyor:
Kullanıcının haberi olmadan uygulama yükleme
Uzaktan komut çalıştırma
Ekran görüntüsü alma
Cihazın bağlı olduğu ağı haritalandırma
Tuş girişlerini kaydetme
Hesap bilgilerini, cihaz verilerini ve sistem günlüklerini kopyalama
Google, Videostrong operatörlerinin arka kapı üzerinden suç ortaklarına erişim sattığını ve bu kişilerin cihazlara ek zararlı yazılım modülleri yüklediğini tespit etti. Bu yöntemle cihazların ev interneti bağlantılarını kullanan proxy ağlarına dahil edildiği de ortaya çıkarıldı.
Botnet ağı ağırlıklı olarak Android TV set üstü kutularından oluşsa da tele sağlık cihazları, karaoke makineleri ve dijital reklam ekranları da etkilenen cihazlar arasında yer aldı.
Türkiye'de 32 binden fazla cihaz etkilendi
TrendAI'ın 3 Haziran-1 Ekim döneminde yaptığı incelemede 206 farklı modelde toplam 1.472.554 enfekte cihaz tespit edildi. Kuruluş, gerçek sayının daha yüksek olabileceğini belirtiyor.
En fazla enfekte cihazın bulunduğu ülkeler şöyle sıralandı:
Sıra | Ülke | Enfekte cihaz sayısı |
|---|---|---|
1 | Malezya | En yüksek |
2 | Brezilya | — |
3 | Irak | — |
4 | Meksika | — |
5 | Tayvan | — |
11 | Türkiye | 32.532 |
Türkiye'deki 32 bin 532 cihazla listede 11. sırada yer alıyor. Özellikle MECOOL markalı cihazların Türkiye'de de yaygın olarak satıldığına dikkat çekiliyor.
Google kontrol sunucularını kapattı ama arka kapı duruyor
Google, yasal süreçleri kullanarak botnet ağını yöneten alan adlarını ve sunucuları devre dışı bıraktı. Ayrıca arka kapı üzerinden yüklenen bir düzineden fazla zararlı yazılım ailesinin kontrol alan adları da kapatıldı.
Operasyona Japonya Ulusal Polis Ajansı, Lumen, HUMAN Security, Plume, Synthient ve TrendAI destek verdi. Google, söz konusu zararlı yazılım ailelerinin farklı dağıtım kanallarına da sahip olması nedeniyle müdahalenin en az 10 milyon ek enfekte cihaza erişimi kesebileceğini değerlendiriyor.
Ancak bu işlem, arka kapıyı cihazlardan kaldırmadı. x.cpe doğrudan cihazların yazılımına yerleştirildiği için cihaz yeniden başlatıldığında kendini tekrar yükleyebiliyor. Bu da sorunun kalıcı çözümünün yalnızca üretici müdahalesiyle mümkün olduğu anlamına geliyor.
Cihaz sahipleri ne yapmalı?
Synthient, bağlantılı olduğu görülen 182 modelin listesini yayımladı. Ancak yalnızca model adının eşleşmesi, cihazın kesin olarak enfekte olduğu anlamına gelmiyor.
Uzmanların önerileri şöyle:
Fabrika ayarlarına döndürme: En azından bu işlemin yapılması öneriliyor. Ancak x.cpe arka kapısının bu işlemle tamamen kaldırılıp kaldırılmadığı kesin değil.
Üretici müdahalesi: TrendAI, zararlı yazılımın üreticinin anahtarıyla imzalanmış bir sistem uygulaması olarak çalıştığını ve temizliğin üretici müdahalesi, platform koruması veya cihazın değiştirilmesini gerektirdiğini belirtiyor.
Cihazı kullanmama: Synthient, tüketicilere bu cihazları kullanmamalarını tavsiye ediyor.
Google'ın bu operasyonu, Android ekosisteminde sertifikalı cihazların bile ne kadar ciddi güvenlik riskleri barındırabileceğini gözler önüne seriyor. Özellikle Android TV kutuları ve akıllı ev cihazları kullananların, cihazlarının güvenilir üreticilerden geldiğinden emin olması ve düzenli güvenlik güncellemelerini takip etmesi her zamankinden daha önemli hale geldi.