Özel karakter takıntısı şifreyi güçlendirmiyor, uzun ve benzersiz parola cümlesi daha işe yarıyor
NIST artık belirli sembol türünü zorunlu kılan kural önermiyor. Yirmi karakterlik küçük harf dizi, sembol dolu sekiz karakterlik şifreden kaba kuvvete daha dirençli olabilir. Parola yöneticisi ve çok faktörlü doğrulama ikinci katman.- Yayınlanma: 15:42 - 16 Eylül 202616 Eylül 2026 - 15:42
- Güncelleme: 15:42 - 16 Eylül 2026
- 18 kez okundu
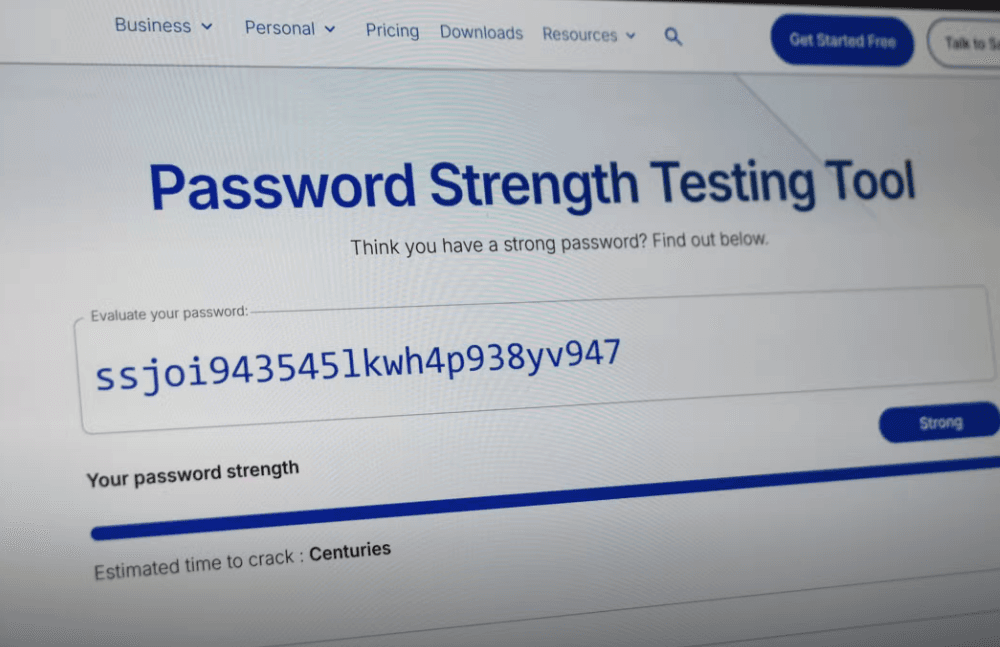
Yıllarca güçlü parolanın büyük harf, küçük harf, rakam ve en az bir özel karakterin karışımı olduğuna inanılıyordu. Kalıp çoğu zaman büyük harfle başlamak, birkaç küçük harf eklemek, bir yıl gibi rakam koymak ve nokta ya da ünlemle bitirmekti. Bu zorunluluklar artık anlamlı bir koruma vermiyor. Günümüzde şifreyi sembolle doldurmaktan daha sağlam yollar var.
Kısa şifreye ünlem eklemek tahmin edilebilir kalıp üretiyor, uzunluk direnci artırıyor
Sembol sayısı arttıkça şifrenin kendiliğinden güçleneceği sanılır. Direnç asıl olarak uzunlukla büyür. Karakter sayısı arttıkça kaba kuvvet denemesi zorlaşır. Farklı karakter türü eklemek kısa şifreyi mutlaka daha sağlam yapmaz. Bütünü küçük harften oluşan yirmi karakterlik bir dizi, sembol, sayı ve büyük harfle şişirilmiş sekiz karakterlik bir şifreden kaba kuvvete karşı daha dirençli olabilir.
Karmaşık kurallar şifreyi daha tahmin edilebilir de kılar. Site sembol istediğinde rastgele bir işaret seçilmez. Çoğu kişi sonuna ünlem koyar veya “a” harfini “@”, “s” harfini “$” ile değiştirir. Kırma yazılımları bu yaygın değişimleri hesaba katar. Kısa ve karmaşık şifreyi hatırlamak da zordur. İnsan yapışkan kâğıda yazar, güvensiz yere koyar veya aynı şifreyi birçok hesapta tekrarlar.
Özel karakter her platformda aynı kabul edilmez. Bir site virgül ve noktaya izin verirken öbürü yalnızca ünlem veya ve işaretini alır. Eski kurumsal sistemler ve eski veritabanları bazı sembollere özel anlam yüklediği için bunları reddedebilir. ABD ve İngiltere klavye düzeni arasında geçince aynı sembol yanlış basılabilir.
Bu yüzden NIST gibi kuruluşlar belirli karakter türünü zorunlu kılan parola kuralını artık önermiyor. Dijital kimlik yönergesi uzunluğu öne çıkarır, geniş karakter yelpazesine izin verir, karmaşıklık adına sembol dayatmaz. İhtiyaç daha fazla sembol değil; uzun, benzersiz ve başkasının tahmin edemeyeceği bir paroladır.
Parola cümlesi, Diceware ve parola yöneticisi ezberi azaltıp tekrarı kesiyor
Sembol zorunluluğu düşüncesi düşünce, hesap korumanın başka yolları öne çıkıyor. Parola cümlesi genelde yirmi-otuz karakter veya dört-altı rastgele sözcükten oluşur. “Tatlı mocha elma romu” gibi bir dizi, sembol yığınına veya uzun rastgele karakter dizisine göre daha kolay yazılır ve hatırlanır, yine de yeterli belirsizlik sağlar. Diceware, zar atarak hazır bir listeden rastgele sözcük seçmeye dayanır. EFF’nin 7.776 sözcüklük listesi bu iş için kullanılan örneklerden biridir. Amaç tahmin edilebilir kalıp yerine gerçekten rastgele sözcük dizisi kurmaktır.
Düzinelerce benzersiz şifreyi yardımsız ezberlemek güvenilir değildir. Bitwarden gibi bir parola yöneticisi hem üretir hem saklar. Böylece aynı şifrenin birçok yerde kullanılması azalır. Bir site sızdırılır ve o şifre başka hesapta da durursa saldırgan çalınan bilgiyle ikinci kapıya yürür.
Sunulan her yerde çok faktörlü kimlik doğrulama açılmalı. Bu uygulama kodu, YubiKey gibi fiziksel anahtar veya geçiş anahtarı olabilir. Şifre bir ihlalde açığa çıksa bile ikinci katman hesabı tek başına şifreyle açtırmamalı.
Sembolden uzaklaşmak güvenliği bırakmak değildir. Modern kılavuz ve insan davranışı, zorunlu ünlemin eskiden sanıldığı kadar sağlam bir ağ olmadığını gösteriyor. Kısa ve sembol dolu şifre yerine uzun parola cümlesi, yöneticide saklanan benzersiz bilgi ve çok faktörlü doğrulama kırılması daha zor, yönetimi daha kolay bir düzen kurar.