APT36, USB belleklerle interneti kesik devlet ağlarına sızmaya çalışıyor
Zscaler Ağustos 2026’da RapidRust adlı operasyonu yakaladı. Hedef Hindistan ve Afganistan’daki kopuk kurum ağları. Araç seti arka kapı, dosya hırsızı ve bellek yayıcı.- Yayınlanma: 16:47 - 17 Eylül 202617 Eylül 2026 - 16:47
- Güncelleme: 16:47 - 17 Eylül 2026
- 18 kez okundu
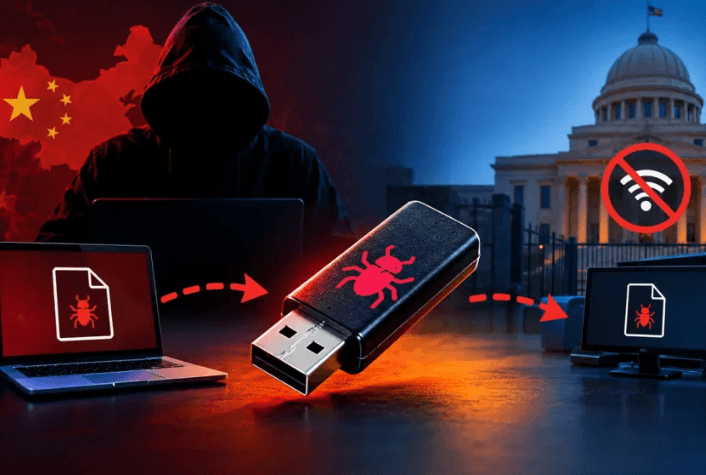
Pakistan bağlantılı diye anılan APT36 grubu, virüslü çıkarılabilir diski kopuk devlet kurumuna taşıyan bir kampanya yürütüyor. Hava boşluklu ağ internetten ayrılır. Hassas kutu böyle korunur sanılır. USB bellek virüslü masadan kısıtlı masaya yürüyünce o mesafe kapanır. GoldenJackal raporlarında da aynı fiziksel köprü görülmüştü.
Zscaler bu işi Ağustos 2026’da gördü ve APT36’ya bağladı. Araç belge çalabiliyor, yerel ağı tarayabiliyor, interneti olmayan sisteme de uzanabiliyor. Raporda özel GitHub depoları, bulut üzerindeki zararlı paket ve Hint medya adını andıran sahte alan adları bir arada. Trafik sıradan web işine karışabiliyor. Küçük bir bulaştırıcı, kullanıcının sürücüyü sınırın öte yanına taşımasıyla büyüyor. Gizli evrak idari masadan izole operasyon makinesine yürüyorsa taranmamış bellek o ayrımı deler.
RUSTYMOVE iki saniyede bir USB bakıyor, sahte PDF kısayolu arka kapıyı açıyor
Bu aşamanın ortasında Rust ile yazılmış hafif bir Windows programı var. Adı RUSTYMOVE. Ele geçirilmiş bilgisayarda USB, SD, MMC ve IEEE 1394 bellekleri izliyor. Yeni ortam var mı diye kabaca iki saniyede bir bakıyor. Sürücü görünce köke iki dosya koyuyor. Biri RUSTYSHADE arka kapısını saklayan arşiv. Öbürü PDF gibi duran kısayol. Araştırmacılar yüksek güvenle diyor ki kısayol açılınca arşivdeki arka kapı çalışıyor, bellek dağıtım aracı oluyor.
Aynı dosyayı tekrar tekrar basmamak için sürücünün kimliğini tutuyor. İçinde gizli komut kanalı yok. İşi yaymak. Mustang Panda’nın SnakeDisk işinde de benzer USB taktiği vardı. Ağın internetinin kesik olması tek başına kilit değil.
APT36 ayrıca oturum açılınca tetiklenen zamanlanmış bir görev kuruyor. Adı bir OneDrive güncelleyicisini andırıyor. Savunma tarafı hassas masada bellek kullanımını kısıtlamalı, yalnızca taranmış onaylı aygıt istemeli, genel klasörde duran beklenmedik kısayol, arşiv ve zamanlanmış görevi araştırmalı.
RUSTYSHADE komutu özel GitHub’dan alıyor, PSNATCH ve BASHNATCH dosya topluyor
USB parçası 64 bit Rust arka kapısı RUSTYSHADE ile yürüyor. Komut ve çalınan veri saldırganın özel GitHub deposundan geçiyor. Trafik şifreli. Operatör dizin listesi isteyebiliyor, kabuk komutu çalıştırabiliyor, ekran ve kamera görüntüsü alabiliyor, dosya yükleyebiliyor. Kurum bütün GitHub trafiğini masum sayarsa bu kanal görünmez kalır. Depo API erişimine bakmak gerekir.
APT36 Windows’ta PSNATCH, Linux’ta BASHNATCH kullanıyor. Klasör, çıkarılabilir sürücü harfi ve son açılan dosyaya bakıp veriyi özel alana göndermeden önce topluyor. PSNATCH boyuta göre sınır koyuyor, daha önce gideni hatırlıyor. Aynı yığını tekrar tekrar çekmiyor. Erişim açılınca kullanıcı, süreç, bağlı makine, paylaşım ve ulaşılabilir sistem soruluyor. Ağ hizmeti deneniyor, uzaktaki yönetim paylaşımına bağlanılmaya çalışılıyor. Kampanya ilk masada durmuyor.
Güvenlik ekibi yayımlanan sahte alan adlarını ve adresleri kesmeli. Olağan dışı PowerShell, GitHub API ve şüpheli bulut indirmesine bakmalı. Ağ bölmesi ve çıkarılabilir bellek kuralı, devlet veya savunma kutusunun çevrimdışı kalması gereken yerde işe yarar. Gösterge listesi Zscaler raporunda duruyor. Hash ve sahte medya adı o rapordan, kontrollü istihbarat aracına alınır. Tarayıcıya yapıştırılmaz.