Windows'un Temel Koruması Güvenliği Kolaylaştırabilir, Ancak Tuzaklar da Olabilir
Microsoft, 2027'den itibaren Windows 11'in donanımla ilgili güvenlik özelliklerini tek bir çatı altında toplayacak. Temel koruma adı verilen bu özellik, sistemi kutudan çıktığı haliyle daha güvenli hale getirmeyi amaçlıyor. Ancak bu durum, UEFI BIOS ayarları gibi işletim sistemi ortamında değişiklik yapan oyuncular için bazı sorunları da beraberinde getirebilir.- Yayınlanma: 20:54 - 19 Kasım 202619 Kasım 2026 - 20:54
- Güncelleme: 20:54 - 19 Kasım 2026
- 17 kez okundu
Güvenliği yönetmeyi biraz kolaylaştırıyor, ancak makineniz güvenlik kontrollerinden geçemezse uygulamalar çalışmayı da reddedebilir.
Microsoft, 2027'den itibaren Windows 11'in donanımla ilgili tüm güvenlik özelliklerini tek bir çatı altında topluyor. Bu hafta düzenlenen Ignite geliştirici konferansında duyurulan temel koruma, yedi yeni yapay zeka modelinin yanı sıra Windows'u kutudan çıktığı haliyle daha güvenli hale getirmenin bir yolu olarak öne çıkıyor.
Temel güvenlik önlemlerinin tek bir geçti/kaldı cihaz durumunda birleştirilmesi büyük bir avantaj sağlıyor; ancak UEFI BIOS ayarları gibi işletim sistemi ortamının çeşitli yönlerini değiştirmeye eğilimli olan oyuncular dahil olmak üzere bazı sorunları da beraberinde getirebilir.
Bir Microsoft sözcüsü, e-posta yoluyla yaptığı açıklamada temel korumanın halen önizleme aşamasında olduğunu ve şirketin "müşterilerden, iş ortaklarından ve geliştiricilerden aldığı geri bildirimlere dayanarak bu özelliği geliştirmeye ve üzerine inşa etmeye devam edeceğini" belirtti.
Şu anda Windows'un sekiz temel donanım güvenlik özelliği işletim sistemi genelinde dağınık halde bulunuyor: Güvenilir Platform Modülü güvenlik işlemcisi, Bellek Bütünlüğü (bellekteki verilerin istenmeyen şekilde değiştirilmesini önleyen özellik), Çekirdek hata ayıklayıcı koruması (işletim sisteminin çekirdek kodunu korumaya yönelik), Güvenli Önyükleme (sistem başlatılırken kurcalanma olmamasını sağlayan özellik), sürücü güvenliği ve birkaç diğer özellik.
Bu ayarları yönetmek veya kontrol etmek için birden fazla konumu ziyaret etmeniz gerekiyor; uygulama geliştiricilerinin de bunları çalışma zamanında doğrulaması gerekirse benzer zahmetli işlemleri yapmak zorunda kalıyor.
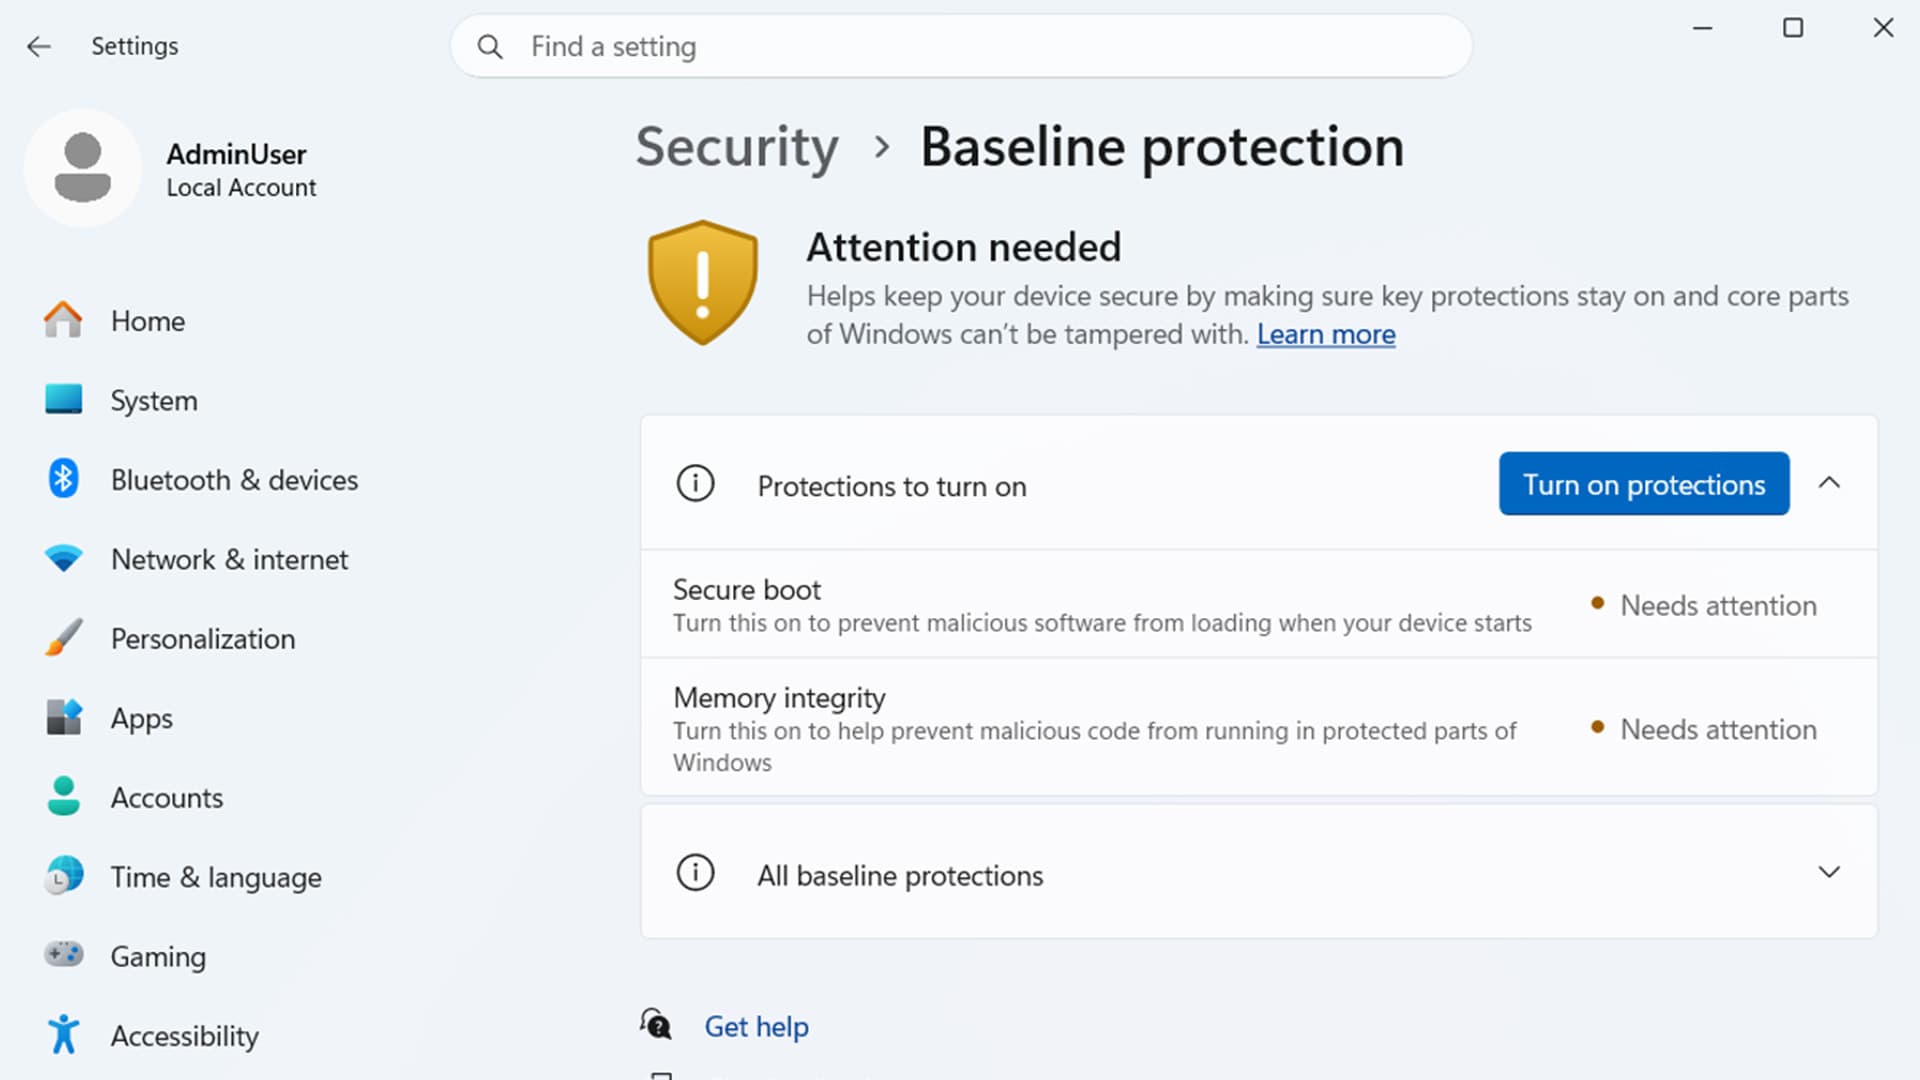
Yakında gelecek olan bu işlev, tüm bu ayarları Windows'un Güvenlik ayarları bölümündeki tek bir kontrol panelinde toplayacak; buradan durumlarını kontrol edebilecek ve gerekli güncellemeleri uygulayabileceksiniz. Sekiz güvenlik özelliğinin tamamını takip ettiği için geliştiricilerin yalnızca temel korumanın karşılandığını doğrulaması yeterli olacak.
Özellik şu anda Windows Insider sürümlerinde mevcut ve 2027'de genel kullanıma sunulması bekleniyor.
Temel koruma, bu özellikler hazır olarak bulunmuyorsa etkinleştirilmeleri için talimatlar sunuyor. Örneğin, Güvenli Önyükleme'yi etkinleştirmek doğrudan BIOS'a yeniden başlatmayı gerektiriyor. Size zaman kazandırmak için panel, adım adım talimatları doğrudan ekranda gösteriyor; böylece nasıl yapılacağını kendiniz araştırmak zorunda kalmıyorsunuz.
En büyük kazanç burada uygulama geliştiricilerinin olabilir. Sekiz ayrı özellik yerine yalnızca tek bir güvenlik özelliğini sorgulayabilme imkanı, geliştirme sürecini kolaylaştırıyor ve geliştiricilerin güvenlik özelliklerini hızlı ve kolayca kontrol etmesini sağlıyor. Örneğin, oyun hile önleme yazılımları, üçüncü taraf kodun çalışmadığını doğrulamak için birden fazla güvenlik önlemine dayanıyor.
Microsoft'un aralarında Adobe, 1Password, Blizzard ve Epic Games gibi önemli isimlerin de bulunduğu 11 başlangıç yazılım ortağı var; her biri, sahte ve kötü amaçlı yazılımların tespiti dahil olmak üzere riski daha hızlı belirlemeye yardımcı olacak desteği entegre ediyor.
Adobe Küresel Tüketici Güveni Başkan Yardımcısı Michael Draper, bir referans açıklamasında "Tutarlı bir güvenlik sinyali, uygulamalara ve kuruluşlara üzerine inşa edebilecekleri ortak bir temel sunuyor" dedi.
İleri düzey kullanıcılar ve oyuncular, bu yeni özellikten en çok kaybeden taraf olabilir. Birçoğu, Linux'u çift önyüklemeli olarak çalıştırmak, özel donanım sürücüleri kullanmak veya kare hızlarını düşürüp görsel aksaklıklara yol açabilen Sanallaştırma Tabanlı Güvenlik'i devre dışı bırakarak oyun performansını artırmak için belirli güvenlik ayarlarını bilinçli olarak kapatıyor.
Ayrıca, geliştiriciler tüm ayarlar için tek bir geçti/kaldı kontrolü yapabildiğinden, kullanıcılar geliştiricinin hepsine ihtiyacı olmasa bile sekiz özelliğin tamamını etkin tutmaya zorlanabilir.
Ancak Microsoft, uygulamayı geliştiricinin takdirine bırakıyor. Örneğin bir uygulama temel korumayı kontrol edip tam olarak karşılanmadığını görebilir, ancak kullanıcının bir uyarı ekranı ya da başka bir açılır pencere veya hatırlatıcıyla yine de çalıştırmasına izin verebilir. Alternatif olarak yazılım, kullanıcı tam temel korumayı etkinleştirene kadar çalışmayı reddedebilir.
Bir Microsoft sözcüsü, "Windows temel koruması, uygulamaya her güvenlik gereksinimi hakkında bilgi veriyor ve geliştiriciler gereksinimlerin bir kısmını ya da tamamını etkinleştirmeyi seçebiliyor" dedi. "Microsoft yine de en güçlü güvenlik çubuğunu karşılamak için geliştiricilerin tüm gereksinimleri benimsemesini öneriyor."
Adobe, Blizzard, 1Password ve Microsoft'un diğer ortaklarının çoğu, kullanıcıları şikayet etmeden uygulamalardan dışlayacaklarını açıkça söylemedi; ancak birkaçı bunun böyle olacağını güçlü şekilde ima etti.