Güvenli Değil, Yaratıcı Değil: '123456' Hâlâ Dünyanın En Yaygın Şifresi
NordPass'in son analizine göre, '123456' son sekiz yılın yedisinde dünyanın en çok kullanılan şifresi seçildi. Siber saldırıların arttığı bir dönemde basit şifre kullanımının yarattığı riskler ve güvenliği artırmak için parola yöneticileri ile çok faktörlü kimlik doğrulama yöntemlerinin önemi vurgulanıyor.- Yayınlanma: 23:09 - 18 Kasım 202618 Kasım 2026 - 23:09
- Güncelleme: 23:09 - 18 Kasım 2026
- 3 kez okundu
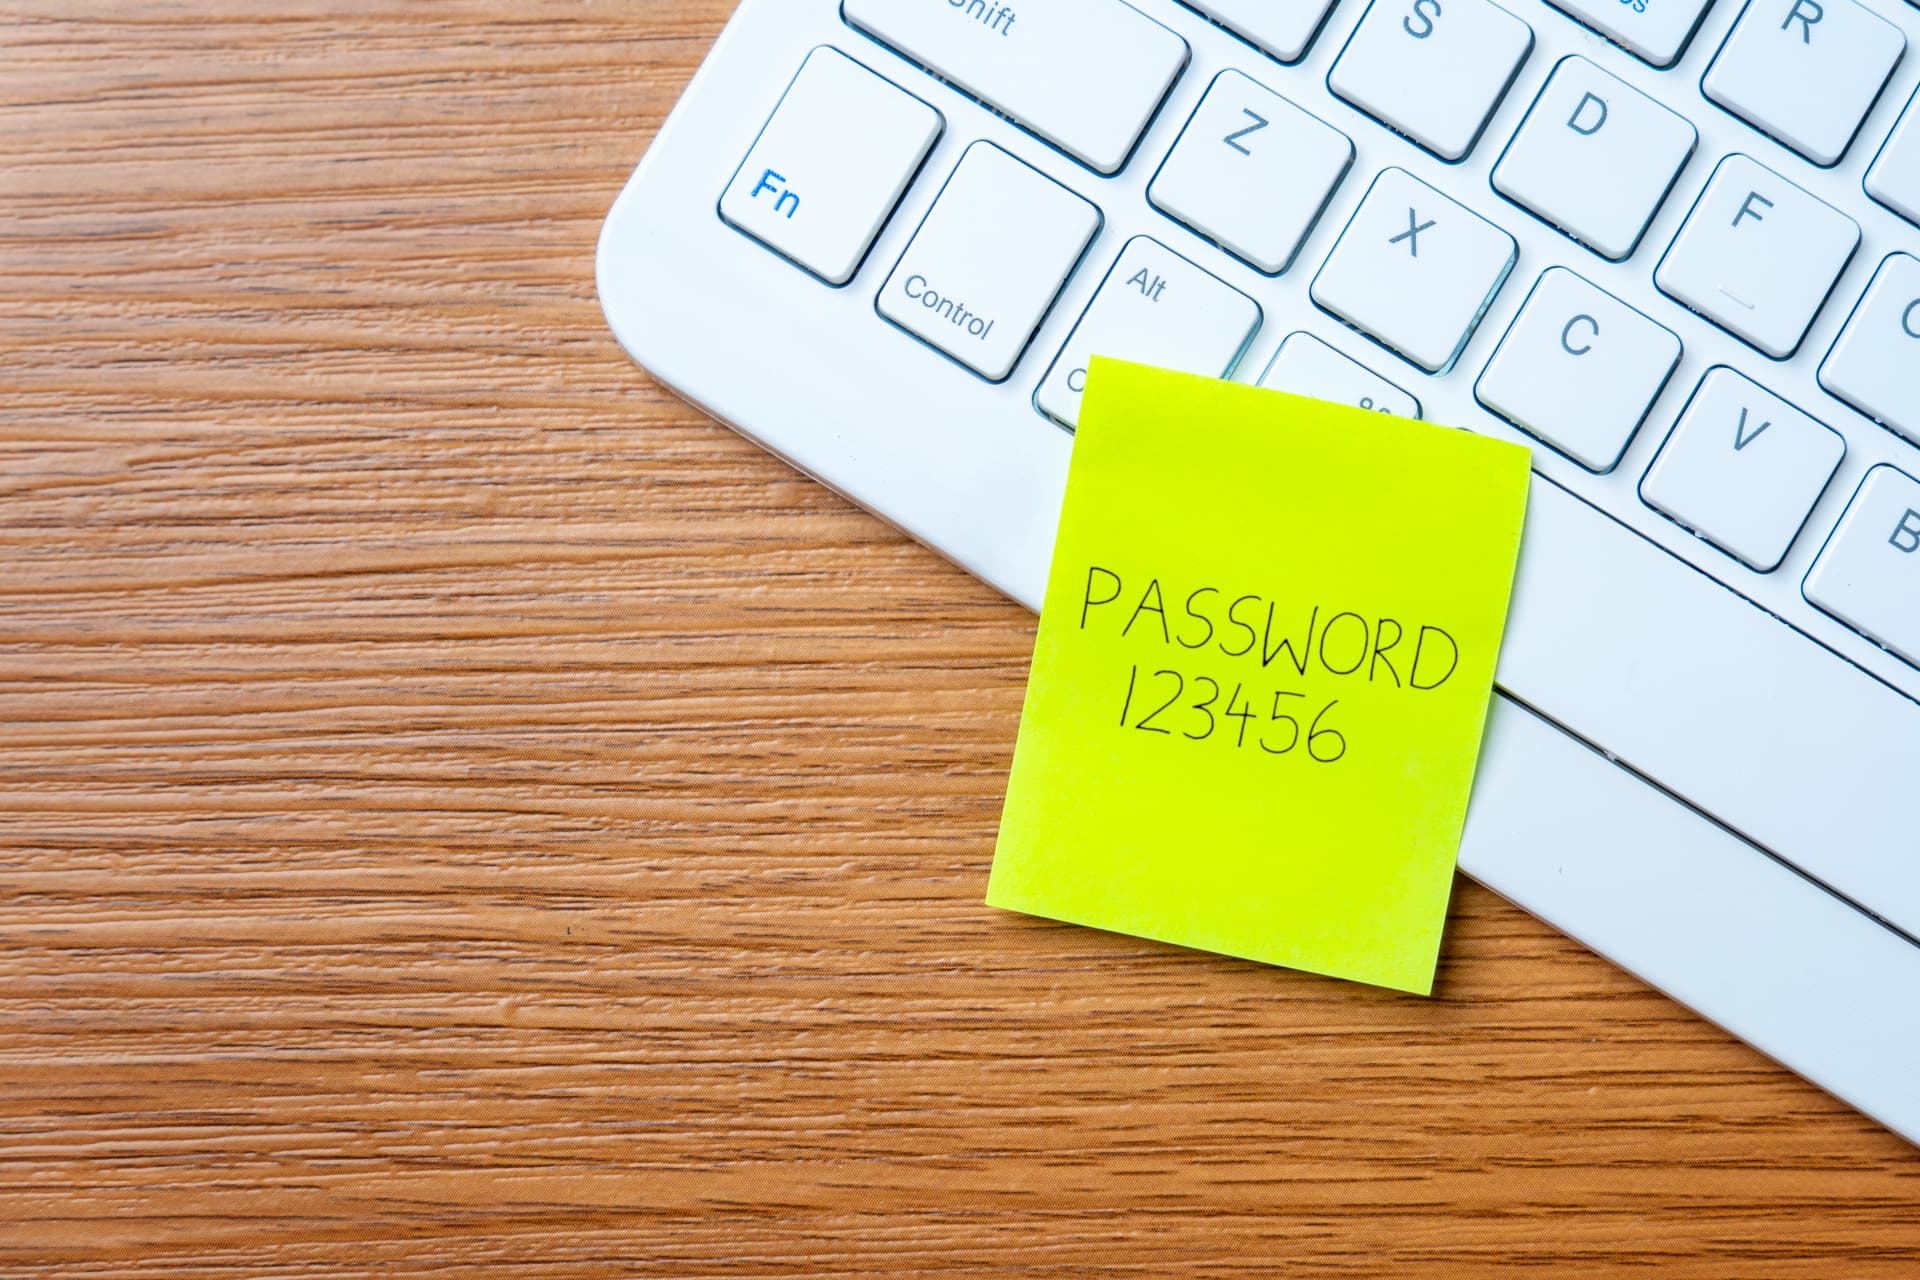
Veri sızıntıları, hack olayları ve siber saldırılar gündemden düşmezken, şifre alışkanlıklarımız hâlâ büyük riskler taşıyor. Verilerimiz çalınmaya ve ifşa edilmeye devam etse de, hâlâ en öngörülebilir şifreleri kullanmaya devam ediyoruz.
Nord Security'nin bir kolu olan parola ve geçiş anahtarı yöneticisi NordPass tarafından yapılan son analiz, '123456' şifresinin son sekiz yılın yedisinde dünyanın en yaygın şifresi olduğunu ortaya koydu. Listede bu şifreye benzer yaratıcılıktan uzak diğer seçenekler de yer alıyor. ABD'de en çok kullanılan ilk üç şifre ise '123456', 'password' ve 'admin' olarak belirlendi.
Analiz edilen 44 ülkede '123456' şifresi 7,2 milyon defadan fazla kullanıldı. En yaygın ilk 10 şifrenin geri kalanı ise şunlar: admin, 12345678, 123456789, 1234, 12345, password, Aa123456, Pass@123 ve 1234567890.
NordPass, birçok kişinin basit ve hatırlaması kolay şifreleri tercih etmesine rağmen, şifre güvenliği konusunda farkındalığın artması gerektiğini belirtti. Şirket, her hesap için büyük ve küçük harf, rakam ve özel karakterler içeren, en az 15 karakter uzunluğunda benzersiz şifreler oluşturulmasını öneriyor. Aynı şifreleri tekrar kullanma eğilimi, hackerların en çok beslendiği boşluklardan biri.
Zayıf ve eski şifrelerin daha güçlü olanlarla güncellenmesi önerilen bir diğer adım. Ayrıca, giriş şifresinin ötesinde ek bir güvenlik katmanı sağlayan çok faktörlü kimlik doğrulama (MFA) yöntemleri de eklenebilir. Bu yöntemler; SMS veya e-posta ile gönderilen tek seferlik kodlar, güvenlik soruları, yüz tanıma veya parmak izi okuyucuları şeklinde olabilir.
Uzmanlar, riskin sadece birinin şifrenizi rastgele tahmin etmesinden kaynaklanmadığını belirtiyor. Asıl tehlike, veri toplayan algoritmalar veya veri sızıntılarından elde edilen kullanıcı adı ve şifre çiftlerini kullanan 'credential stuffing' (kimlik bilgisi doldurma) botlarıdır.
Kullanılan referansın gizli olması veya farklı bir dil seçilmesinin şifreyi tek başına güçlendirmediği, iyi bir şifrenin bir algoritma tarafından kırılmasının çok zahmetli olduğu bir şifre olduğu vurgulanıyor.
Zayıf şifrelerin yarattığı tehlike gerçek dünya örnekleriyle de kanıtlanmış durumda. Geçen yıl iki araştırmacı, McDonald's'ın işe alım sohbet botuna '123456' şifresini tahmin ederek sızdı ve aday isimleri, e-posta adresleri ile telefon numaralarını içeren 64 milyon veri kaydına erişti. 2023 yılında ise Akira fidye yazılımı grubu, İngiltere'deki 158 yıllık KNP Logistics Group firmasına bir çalışanın zayıf şifresini tahmin ederek sızdı. Verileri kilitleyen saldırganlar 6,6 milyon dolar fidye talep etti; bu durum şirketin kapanmasına ve 700 işçinin işten çıkarılmasına neden oldu.
Bu yıl ise, varsayılan şifrelerin kullanıldığı veya hiç şifre konulmamış internet bağlantılı cihazlar nedeniyle, İranlı olduğu şüphelenilen hackerların ABD su şebekelerine erişim sağladığı belirtildi. Yapay zeka çağının yükselişi de şifre kırmayı kolaylaştırdı; hatta bazı yapay zeka sistemlerinin, tuş vuruşlarını dinleyerek şifreleri tespit edebildiği saptandı.
2019'dan beri 'En Yaygın 200 Şifre' analizini yapan NordPass, şifre alışkanlıklarının güncel trendler ve kültürden etkilendiğini gözlemledi. Geçmiş yıllarda NBA yıldızı LeBron James'e atıfta bulunan 'Lebron0319', müzik grubu 'Savage20' ve video oyunu 'roblox.com1' gibi şifreler ilk üçte yer almıştı. 2010'larda ise 'Lachimolala' (meme), 'telegram' ve 'minecraft' popülerdi.
Ancak popüler kültür, güncel olaylar veya spor temalı şifreler, özellikle sosyal medya profillerinde bu ilgi alanları görünürse, otomatik araçlarla saniyeler içinde kırılabilir. Şifrenin sonuna rakam eklemek de bir çözüm değil; çünkü saldırganlar araçlarını yaygın rakam kombinasyonlarını ve sembol değişimlerini deneyecek şekilde programlıyor.
Finansal kurumlar, sosyal medya, mağazalar ve devlet kurumları gibi onlarca farklı hesap için benzersiz şifreler üretmek ve bunları hatırlamak oldukça yorucu olabilir. Bu nedenle, uzun ve karmaşık şifreler oluşturup bunları güvenli bir şekilde saklayan parola yöneticileri öneriliyor.
Bir parola yöneticisi; uygulamalar, Wi-Fi ağları ve web siteleri için benzersiz şifreler oluşturup güncelleyerek bot saldırılarına karşı direnç sağlar. Şifrelerin şifrelenmiş bir kasada saklanması sayesinde bunları hatırlamak veya not almak gerekmez; ayrıca giriş bilgilerini otomatik doldurma özelliği sunarlar.
En iyi parola yöneticilerinin aynı zamanda yüz veya parmak izi taraması ya da PIN kodları gibi biyometrik kimlikler kullanılarak giriş yapmayı sağlayan 'geçiş anahtarları' (passkeys) sunduğu belirtiliyor. Bu yöntemler, geleceğin giriş yöntemleri olarak görülüyor.